
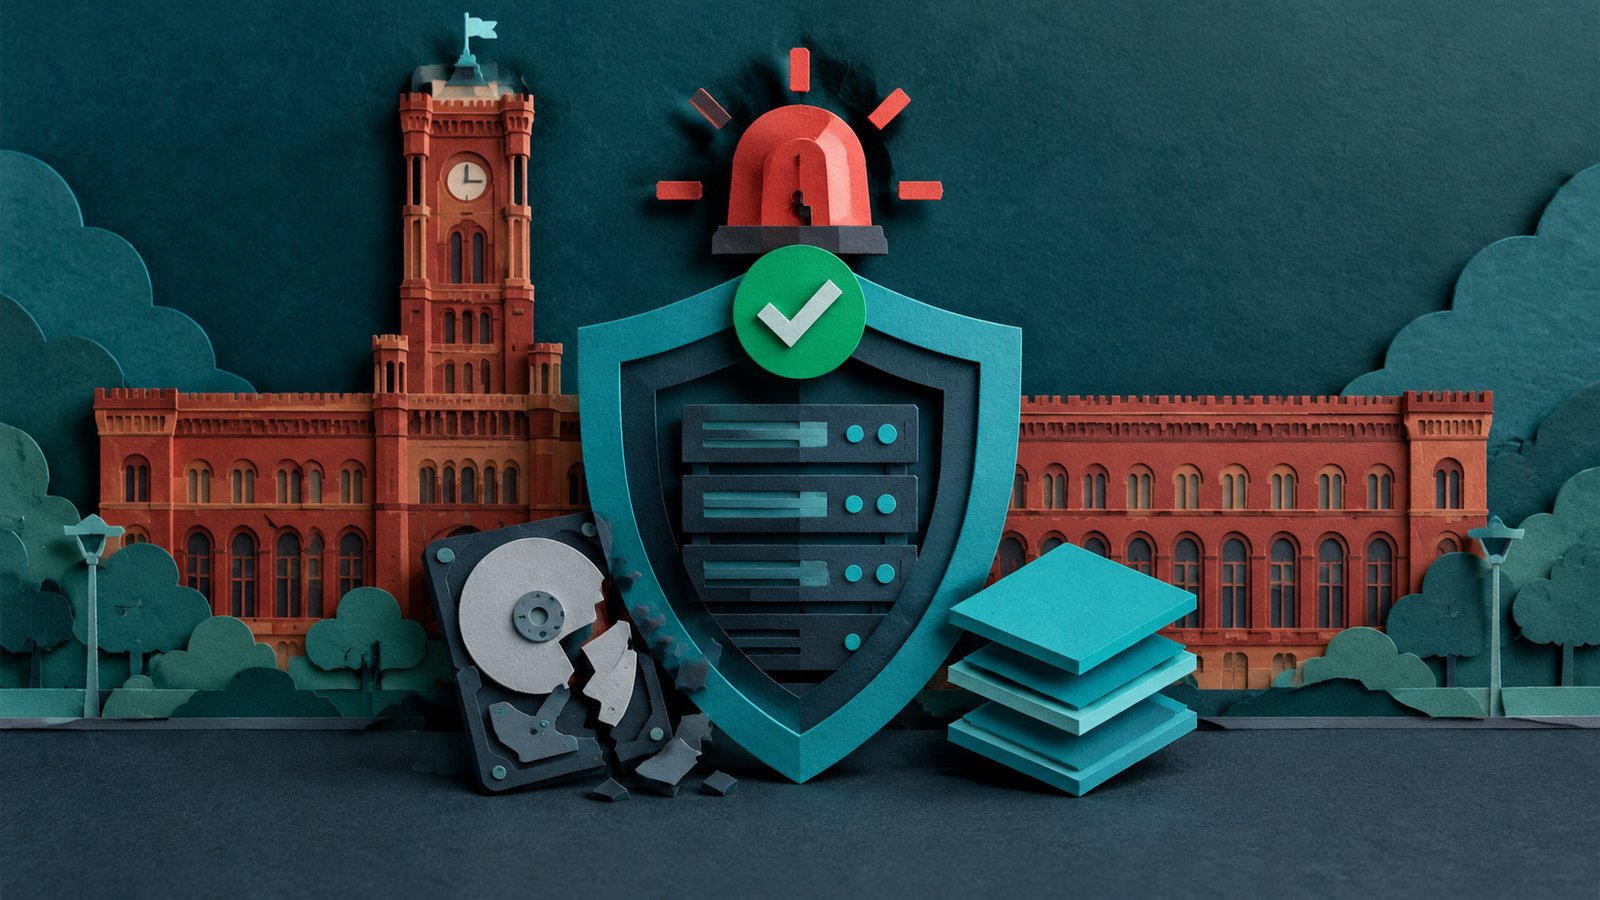
سنای برلین شش هفته پس از حمله سایبری گروه «رایسیدا» مرتبط با روسیه، پایان وضعیت اضطراری فناوری اطلاعات را اعلام کرد
فلوریان هاوئر، معاون وزیر، در ۱۵ اکتبر اعلام کرد که فاز حاد اضطراری فناوری اطلاعات پس از نقض امنیتی اوت ۲۰۲۶ توسط گروه رایسیدا، که ۱.۴ میلیون فایل را دزدید، ۳۰ بیتکوین باج خواست و حداقل ۴ میلیون یورو برای سنا هزینه داشت، پایان یافته است.
بر اساس گزارش روزنامه تاگساشپیگل (Tagesspiegel) در ۱۵ اکتبر ۲۰۲۶، فلوریان هاوئر، معاون وزیر دیجیتالیسازی برلین (عضو حزب دموکرات مسیحی، CDU)، پایان فاز حاد اضطراری را پس از حمله سایبری بزرگ اوت ۲۰۲۶ اعلام کرد.
گروه هکری «رایسیدا» که با روسیه مرتبط دانسته میشود، به دو اداره وابسته به سنای برلین نفوذ کرد و ۱.۴ میلیون فایل به حجم کلی ۴ ترابایت داده را سرقت کرد.
مهاجمان ۳۰ بیتکوین (معادل تقریباً ۲ میلیون یورو) باج خواستند که سنا از پرداخت آن خودداری کرد؛ دادههای سرقتشده پس از آن در اوایل سپتامبر در شبکه تاریک (دارک وب) منتشر شد.
این حمله اطلاعات شخصی حداقل حدود ۱۰,۰۰۰ نفر را فاش کرد و حداقل هزینه کل آن حدود ۴ میلیون یورو برآورد میشود؛ علاوه بر این، قراردادهایی با رقم ششرقمی با شرکت دویچه تلهکام و شرکت امنیتی آمریکایی کرادسترایک (CrowdStrike) نیز منعقد شده است.
سنا یک سرویس «تشخیص و واکنش مدیریتشده» (Managed Detection and Response) را راهاندازی کرد که بهصورت ۲۴ ساعته و هفت روز هفته فعال است. هاوئر سیستم جدید را نوعی زنگ خطر امنیتی توصیف کرد که بیدرنگ یک تیم واکنش را هشدار میدهد.
از هوش مصنوعی برای تحلیل دادههای بهخطرافتاده و شناسایی افراد بیشتری که تحت تأثیر قرار گرفتهاند استفاده میشود. تحقیقات درباره مهاجمان همچنان ادامه دارد و گفته میشود ردپاهای موجود در فایلهای لاگ پنهانسازی شدهاند.
بیشتر از همین شماره
سبزها و حزب سوسیالدموکرات رأی به آغاز مذاکرات رسمی ائتلاف با حزب چپ در برلین دادند
صدراعظم مرتس میزبان نشست «سرمایهگذاری در آلمان» در برلین شد و شراکت هوش مصنوعی با انویدیا را نهایی کرد
وایمر، وزیر فرهنگ حزب CDU: حزب چپ برلین «در را بهروی یهودستیزی باز میکند»
بیست نماینده فدرال حزب سوسیالدموکرات آلمان بیانیهای در مخالفت با مذاکرات ائتلافی برلین با حزب چپ صادر کردند
تاگساشپیگل چکپوینت: واکنش سراسری به سند ائتلاف برلین، بههمراه مناظرههای آتشبازی و مسیرهای دوچرخه
جنسن هوانگ، مدیرعامل انویدیا، بهطور غافلگیرکننده در میدان الکساندرپلاتس برلین ظاهر شد تا تراشه هوش مصنوعی ویژه لپتاپ را رونمایی کند
بریتیش کلمبیا برای همیشه تغییر ساعت را متوقف کرد — در حالی که آلمان و اتحادیه اروپا همچنان ادامه میدهند
یونیون برلین کیفیت دفاعی تازهای نشان میدهد؛ برای اولین بار در ۱۸ ماه گذشته، دو بازی متوالی بدون گل خورده پس از تساوی برابر دورتموند