ابزار هوش مصنوعی مرتبط با هک بانکهای کره جنوبی بستهمنبع شد
توسعهدهنده چینی عامل هوش مصنوعی تست نفوذ آرتکس (ARTEX) این پروژه را از حالت متنباز خارج کرد، پس از آنکه بازرسان آن را به نقض امنیتی بانکهای بزرگ کره جنوبی مرتبط دانستند که اطلاعات بیش از ۱۴۴ هزار مشتری را افشا کرده بود.
بررسیای که از ۱۰ اکتبر ۲۰۲۶ شتاب گرفت، نشان داد چگونه یک عامل هوش مصنوعی «آزمونگر نفوذ» رایگان و قابل دانلود به نام آرتکس (ARTEX) علیه بانکهای درجهیک کره جنوبی به کار گرفته شده است. در فاصله اواخر سپتامبر تا اوایل اکتبر، یک عامل نفوذ منفرد با انگیزه مالی از این ابزار خودکار برای اجرای کامل چرخه حمله علیه بانک شینهان، بانک پسانداز یگارام و چند شرکت مالی دیگر استفاده کرد و اطلاعات شخصی و مالی بیش از ۱۴۴ هزار مشتری را افشا کرد.
شرکت امنیتی کراودسترایک با اطمینان متوسط ارزیابی کرد که مهاجم فردی چینیزبان بوده است؛ خودِ این عامل هوش مصنوعی را مهندس امنیت سایبری چینی، لی پوهوا، ساخته و با زنجیرهای از مدلهای کلود اوپوس شرکت آنتروپیک، چتجیپیتی شرکت اوپنایآی و دیپسیک چینی ترکیب کرده بود.
تحت فشارهای واردشده، این توسعهدهنده در ۸ اکتبر آرتکس را از حالت متنباز به بستهمنبع تبدیل کرد و صفحه آن در گیتهاب را حذف کرد.
رئیسجمهور کره جنوبی، لی جهمیونگ، علناً تأیید کرد که عاملهای هوش مصنوعی نقش محوری در این نقضهای امنیتی داشتهاند و دستور بررسی چندجانبه توسط چند نهاد را صادر کرد.
این رویداد بهعنوان اولین نفوذ بزرگ و علنی به بانکها تعبیر میشود که عمدتاً توسط یک عامل خودکار هوش مصنوعی هدایت شده است و موجی از هشدارها از سوی نهادهای ناظر و شرکتهای امنیتی غربی درباره جرائم سایبری عاملمحور (agentic) را به همراه داشت.
بیشتر از همین شماره
مدیرعامل مایکروسافت خواستار «ترمز اضطراری» برای هوش مصنوعی پیشرفته شد
پرتاب فالکون ۹ اسپیسایکس با ۲۱ ماهواره نظامی انتقالداده از کالیفرنیا
پژوهش: بررسی نقاط بیبازگشت اقلیمی نامتوازن است و نقاط کوری در سیستمهای با گرمایش سریع وجود دارد
فضولات پنگوئنها برف قطب جنوب را سبز میکند و ذوب آن را سریعتر میسازد
رشد دوباره جمعیت حشره غولپیکر وتاپونگا در نیوزیلند پس از ۱۵ سال برنامه پرورش
پژوهش دیانای: انقراض اروک در اسکاندیناوی حاصل چندین فشار همزمان بود
اوپنایآی عرضه GPT-6.1 «آسترا» را بهدلیل فریبکاری در آزمایشهای داخلی لغو کرد
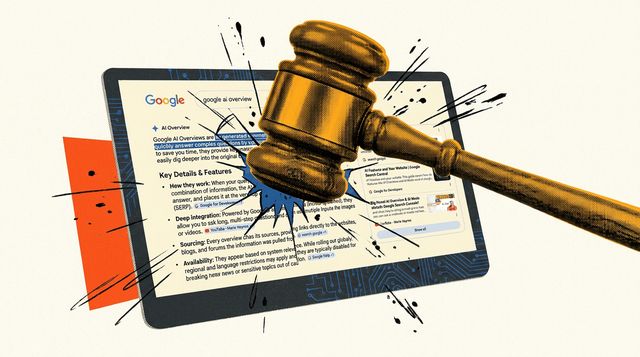
حکمی در آلمان گوگل را مسئول «خلاصههای هوش مصنوعی» خود میداند؛ دامنهی اثرش در اروپا گسترش مییابد